---
updatedAt: 2025-06-11T00:18:11.000Z
agentTools:
projectIndex: https://docapi.d4sign.com.br/llms.txt
---
# Criar aplicativo no Azure
## Criar aplicativo no Azure
### I - Criando um Grupo de usuários
Acesse o portal Azure > Azure Active Directory > Grupos › Novo Grupo.\
Crie um grupo que inclua todos os indivíduos autorizados a acessar a plataforma.
**Salve o Id do Objeto do grupo criado, pois ele será utilizado durante outras etapas da configuração.**
> 🚧 Todos os usuários precisam ser cadastrados como usuários externos, devido à conexão externa com a D4Sign.
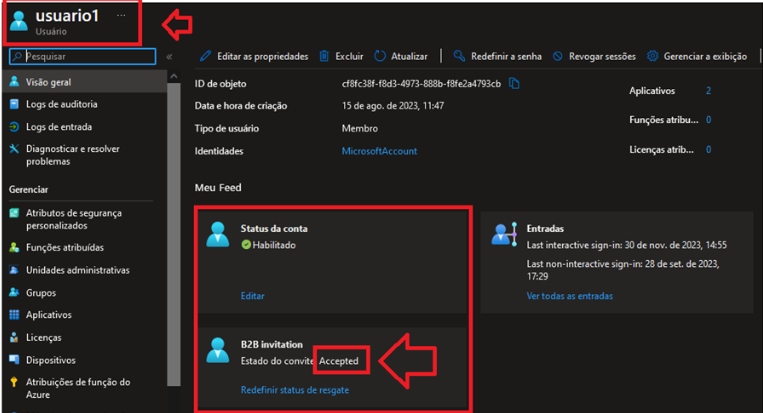
> 📘 É essencial que o grupo criado seja adicionado ao aplicativo, ou seja, não se deve adicionar os usuários individualmente, mas sim o grupo.
### II - Crie um aplicativo acessando o Azure Portal
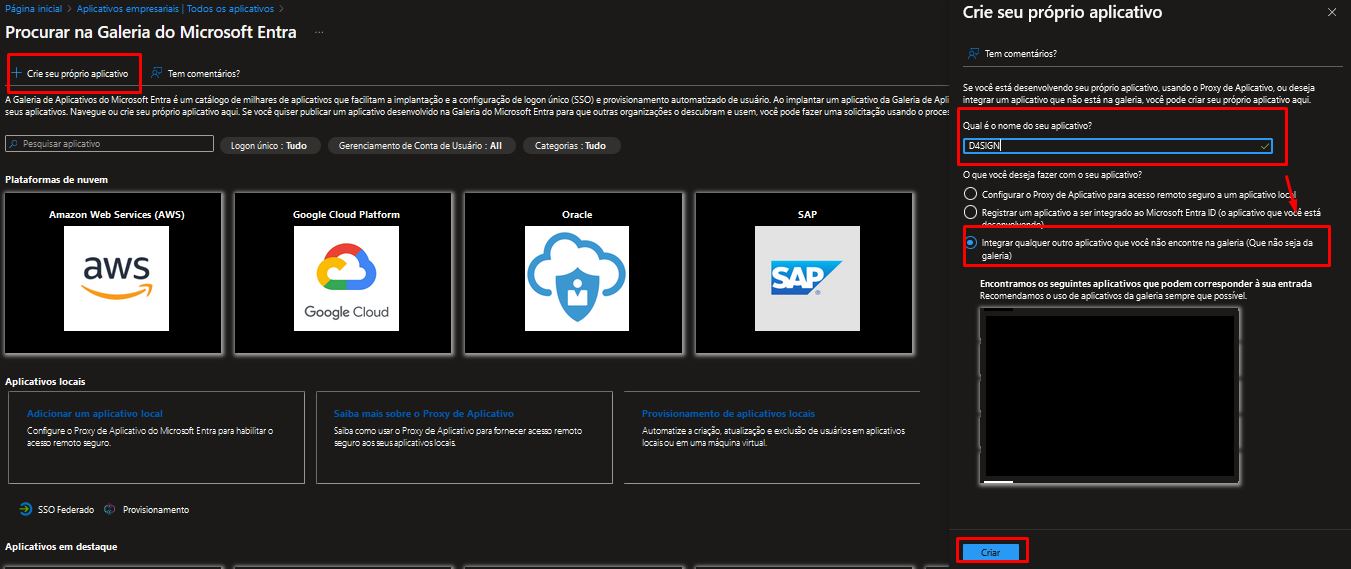
> Azure Active Directory > Aplicativos empresariais › crie seu próprio aplicativo> Marque a opção > Integrar qualquer outro aplicativo que você não encontre na galeria (Que não seja da galeria).
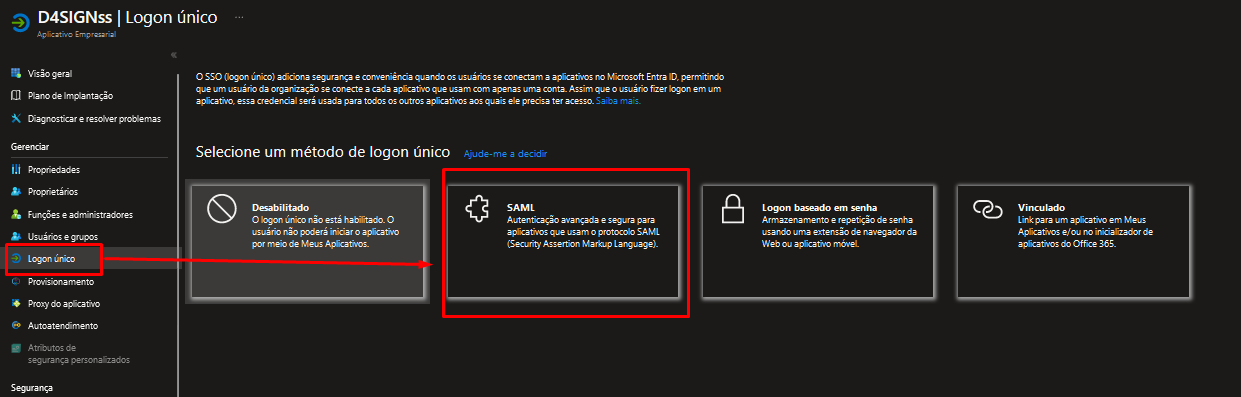
### Configure o aplicativo com o método SAML
### III - Configurações Básicas do SAML
### Preenchimento obrigatório de todos os campos:
**Identificador (ID da Entidade):** urn:amazon:cognito:sp:us-east-1\_cEnG5ZbsO\
**URL de Resposta (URL do Serviço do Consumidor de Declaração):\[;**URL de Logon: **\
**Estado de Retransmissão: **\
**URL de Logoff:\*\*
### IV - Mapeamento dos atributos
Adicione uma declaração de grupo:
### Insira a configuração indicada
> 📘 As opções a seguir são requisitadas pela Azure para adicionar o Grupo de usuários.
> ❗️ Se estas opções não estiverem ativadas, você não estará apto a implementar a SSO via Azure.
> 📘 Guarde a URL de metadados de federação do aplicativo, pois ela será necessária nas etapas seguintes.
> 👍 O Aplicativo está pronto para ser inserido na D4Sign.